Por Alejandro Jofré
Alerta mundial por fallas de seguridad en PHP obliga a desconectar sitios web de gobiernos europeos
Dos vulnerabilidades críticas en PHP, uno de los lenguajes de programación más utilizados en Internet, llevaron a organismos de ciberseguridad a recomendar la suspensión temporal de sitios que no puedan actualizarse. Los problemas también afectan potencialmente a plataformas como WordPress, Drupal y Joomla.
Una alerta de ciberseguridad provocó este miércoles 21 de octubre la desconexión preventiva de sitios web gubernamentales en Europa, luego que se identificaran dos vulnerabilidades críticas en PHP, el lenguaje de programación utilizado por buena parte de las páginas y aplicaciones disponibles en Internet.
Según informó la agencia Reuters, organismos públicos de Países Bajos y Finlandia decidieron suspender temporalmente algunos de sus servicios digitales ante la posibilidad de que delincuentes informáticos aprovecharan las fallas para ingresar a sus servidores.
La advertencia también se extendió a empresas y administradores de sitios web de todo el mundo, especialmente a quienes utilizan plataformas como WordPress, Drupal, Joomla y Magento, cuyo funcionamiento depende de PHP.
El equipo responsable del desarrollo del lenguaje anunció la preparación de actualizaciones de emergencia para corregir ambos problemas, calificados con una gravedad de 9,2 puntos en una escala de 10.
¿Qué está ocurriendo con PHP?
PHP es un lenguaje de programación que funciona principalmente en los servidores y permite ejecutar muchas de las operaciones que hacen posibles los sitios web modernos.
A diferencia de HTML, que estructura el contenido visible de una página, PHP se utiliza para procesar información, administrar usuarios, consultar bases de datos y generar contenido dinámico.
Su presencia es especialmente importante en los sistemas de gestión de contenidos, conocidos como CMS, utilizados por medios de comunicación, instituciones públicas, comercios electrónicos y empresas.
El problema identificado corresponde a dos vulnerabilidades que podrían permitir la ejecución remota de código sin autenticación.
En términos simples, esto significa que un atacante podría ejecutar instrucciones maliciosas en un servidor vulnerable sin necesidad de conocer una contraseña o disponer previamente de una cuenta autorizada.
De acuerdo con la empresa de alojamiento web GoDaddy, una explotación exitosa podría facilitar el robo de información, la modificación de páginas e incluso el compromiso completo de los sistemas afectados.
Los organismos europeos advirtieron que las versiones de PHP desde la 5 en adelante podrían estar comprometidas, aunque al momento de la alerta los desarrolladores todavía no habían precisado públicamente cuáles eran las versiones vulnerables.
Gobiernos desconectan sitios web por precaución
La gravedad del problema llevó al Equipo de Respuesta ante Emergencias Informáticas de la Unión Europea, conocido como CERT-EU, a recomendar que las organizaciones prepararan la instalación inmediata de los parches de seguridad.
Para aquellas instituciones que no puedan actualizar sus sistemas oportunamente, el organismo planteó la posibilidad de retirar temporalmente de internet los servicios afectados.
La recomendación fue replicada por autoridades de ciberseguridad de Australia, Japón y Reino Unido.
En Países Bajos, la propia agencia nacional de ciberseguridad decidió desconectar preventivamente su sitio web, una medida que también adoptaron otras instituciones gubernamentales europeas.
Estas interrupciones no significan necesariamente que los servicios hayan sido atacados. En varios casos, las desconexiones corresponden a decisiones preventivas para reducir la exposición mientras se implementan las correcciones.
Los ataques ya comenzaron a aparecer
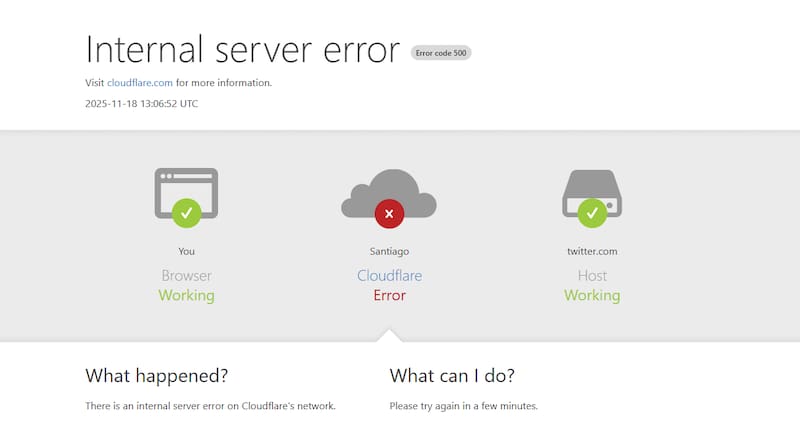
La preocupación aumentó después de que Cloudflare, empresa especializada en infraestructura y protección de sitios web, advirtiera sobre la aparición de ataques que intentaban aprovechar las vulnerabilidades.
Dane Knecht, director de tecnología de la compañía, explicó que sus equipos estaban modificando las reglas de protección de sus sistemas para bloquear los nuevos métodos de ataque detectados.
Sin embargo, precisó que esas medidas constituyen una solución temporal y que la protección definitiva requiere instalar las actualizaciones oficiales de PHP.
La empresa de ciberseguridad Huntress también advirtió sobre la amplitud del problema, debido a la presencia del lenguaje en plataformas de alojamiento compartido, paneles de administración y aplicaciones que ni siquiera informan públicamente que utilizan PHP.
El riesgo, por tanto, no se limita a determinados sitios web ni a una sola plataforma de publicación.
¿Qué ocurre con los sitios creados en WordPress?
Una de las principales preocupaciones está relacionada con WordPress, el sistema de administración de contenidos utilizado por millones de sitios web, incluidos medios digitales (sin ir más lejos, La Tercera lo utilizaba como CMS hace poco más de un lustro), blogs y portales institucionales.
Wordfence, empresa especializada en proteger instalaciones de WordPress, recordó que todos los sitios creados con esta plataforma funcionan sobre servidores que utilizan PHP.
Sin embargo, actualizar WordPress, sus complementos o sus temas no equivale necesariamente a actualizar PHP, ya que este último componente suele depender de la configuración del servidor o de la empresa de alojamiento.
Por eso, Wordfence recomendó que los administradores identifiquen quién es responsable de mantener actualizada la versión de PHP instalada en sus servidores.
En sistemas que no puedan protegerse oportunamente, las autoridades europeas recomiendan evaluar su aislamiento o desconexión temporal.
El incidente vuelve a poner de relieve la dependencia de Internet respecto de componentes de software compartidos por miles de servicios distintos, donde una vulnerabilidad puede representar un riesgo simultáneo para instituciones públicas, empresas y plataformas digitales de todo el mundo.
COMENTARIOS
Para comentar este artículo debes ser suscriptor.
Lo Último
Lo más leído
Algunos leen, otros se informan. Aprovecha esta oferta única.
Plan Digital+$4.120 al mes, de aquí hasta fin de año SUSCRÍBETE